A nagy kockázatú minősítéssel a rendelet részletes műszaki és szervezeti követelményeit kell teljesíteni. A szolgáltatónak a teljes életciklusra kiterjedő kockázatkezelést, adatgazdálkodást, műszaki dokumentációt, naplózást, emberi felügyeletet, teljesítménymérést és kiberbiztonsági kontrollokat kell kialakítania, és ezeket minőségirányítási rendszerben kell összefognia; a kötelezettségek az ellátási lánc többi szereplőjére és az alkalmazóra is kiterjednek. A besorolás elvégzését a 2. rész tárgyalta; ez a rész azt mutatja be, milyen intézkedéseket és eljárásokat kell a nagy kockázatú rendszerhez kialakítani (Fazlioglu, 2026; Ho-Dac et al., 2025; Ministry of Economic Affairs, 2025, 13–17. o.; Șerban et al., 2025).
Dr. Verebics János cikksorozatának 3. része.
A III. melléklet szerinti rendszerek követelményei 2027. december 2-től, az I. melléklethez kapcsolódó, szabályozott termékekbe épített rendszereké 2028. augusztus 2-től alkalmazandók. A felkészülést korábban kell megkezdeni, mert a tesztelés, az adatminőségi vizsgálatok, a naplózás és az üzemi tapasztalatok értékelése hosszabb idő alatt hoz létre megfelelő bizonyítékokat. A feladatok hat összefüggő területre rendezhetők: minőségirányítás, kockázatkezelés, adatgazdálkodás, műszaki dokumentáció, megfelelőségértékelés és nyilatkozat, végül regisztráció, CE-jelölés és nyomon követés. A munkafolyamatok részben párhuzamosan haladnak, de a dokumentáció csak akkor lehet teljes, ha a benne bemutatott vizsgálatokat és intézkedéseket ténylegesen elvégezték. Az ütemezésnél ezért az egyes feladatok közötti függőségeket is figyelembe kell venni (Az Európai Parlament és a Tanács, 2026).
A rendszer kockázatait és adatait folyamatosan kezelni kell
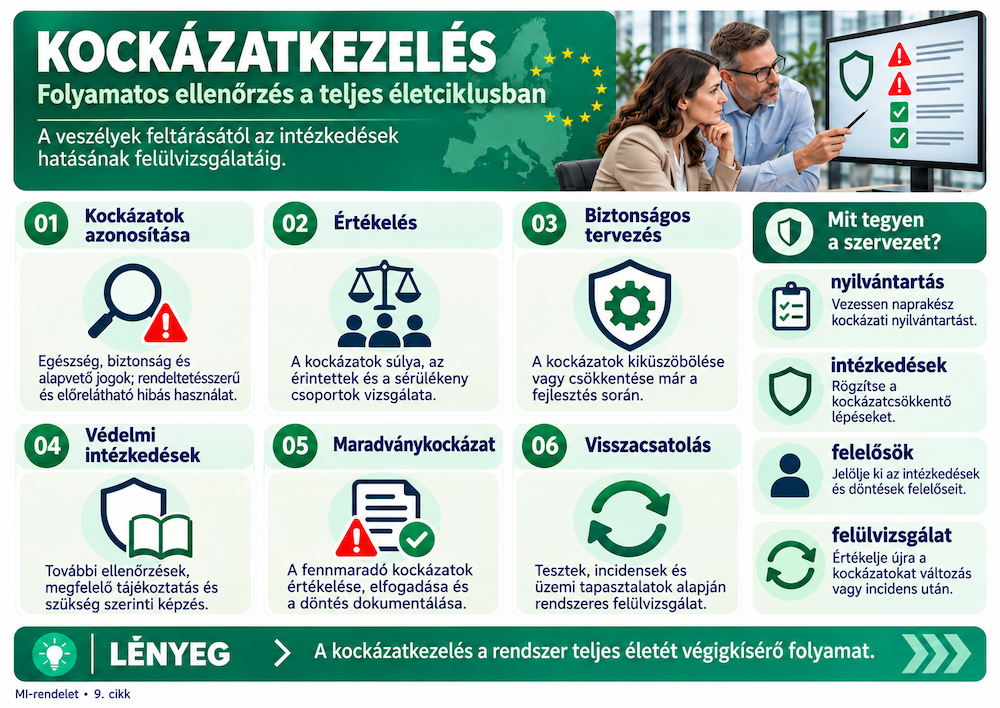
A 9. cikk dokumentált kockázatkezelési rendszert (risk management system) ír elő, amely a teljes életciklusra kiterjed, és rendszeres felülvizsgálatot igényel. Fel kell tárni a rendeltetésszerű használat ismert és előrelátható kockázatait, értékelni kell az észszerűen előrelátható hibás használatot, majd megfelelő kockázatcsökkentő intézkedéseket kell bevezetni. A nyomon követés során szerzett új információt be kell építeni a következő értékelésbe. Az egyszeri kockázatfelmérés ezért önmagában nem elegendő: a változásokat és az intézkedések eredményét is követni kell. Minden lényeges kockázatnál meg kell határozni az ellenőrzési vagy csökkentő intézkedést, annak felelősét és a fennmaradó maradványkockázatot. Az elfogadás rendjét a szervezetnek egyértelműen rögzítenie kell (Poretschkin et al., 2021, 27–33. o.). A folyamat az ISO 31000 és az ISO/IEC 42001 kereteihez is illeszthető, a meglévő vállalati kockázatkezelésre építve (Ho-Dac et al., 2025; International Organization for Standardization [ISO], 2018, 2023; Șerban et al., 2025; Voigt & Hullen, 2024).
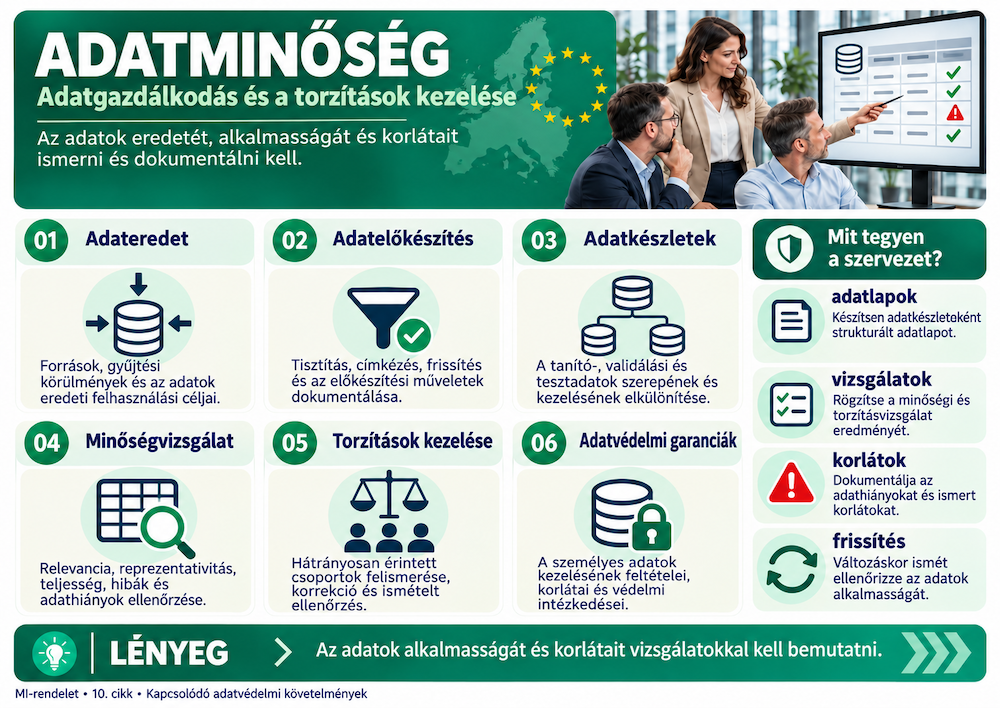
A 10. cikk szerinti adatgazdálkodásnál dokumentálni kell a tanító-, validálási és tesztadatok forrását, gyűjtését és előkészítését, mennyiségét, alkalmasságát, továbbá az esetleges torzításokat (bias) és adathiányokat. Az adatkészleteknek a rendeltetéshez igazodva relevánsnak, kellően reprezentatívnak, valamint a lehető legnagyobb mértékben teljesnek és hibamentesnek kell lenniük. Ezek teljesülése adatkészletenként strukturált adatlapon (datasheet) mutatható be: az adatlapból az értékelés szempontjainak és eredményének külső ellenőr számára is érthetően ki kell derülnie. Az adatminőségi célokat a BSI QUAIDAL katalógusa minőségi összetevőkre, intézkedésekre és mérőszámokra bontja; így például külön vizsgálható, hogy a tanítóadatok lefedik-e a feladat szempontjából releváns jellemzőket (Bundesamt für Sicherheit in der Informationstechnik [BSI], 2025a, 8–10. o.; BSI, 2025b, MA-12). A nagy kockázatú rendszerek szolgáltatóinál a 4a. cikk (1) bekezdése rendezi a személyes adatok különleges kategóriáinak torzításészlelési és korrekciós célú, kivételes kezelését. Ehhez szigorú garanciáknak kell teljesülniük, és az adatkezelés csak a feltétlenül szükséges mértékre terjedhet ki, ha a cél más adatokkal nem érhető el hatékonyan. E lehetőség mellett is teljesíteni kell a GDPR követelményeit. Személyes adatok kezelésekor a két rendeletet együtt kell alkalmazni, magas kockázatú adatkezelésnél pedig adatvédelmi hatásvizsgálat is szükségessé válhat (Az Európai Parlament és a Tanács, 2016, 2024, 2026; Ho-Dac et al., 2025; Șerban et al., 2025).
A megfelelésnek műszaki bizonyítékokkal visszakövethetőnek kell lennie
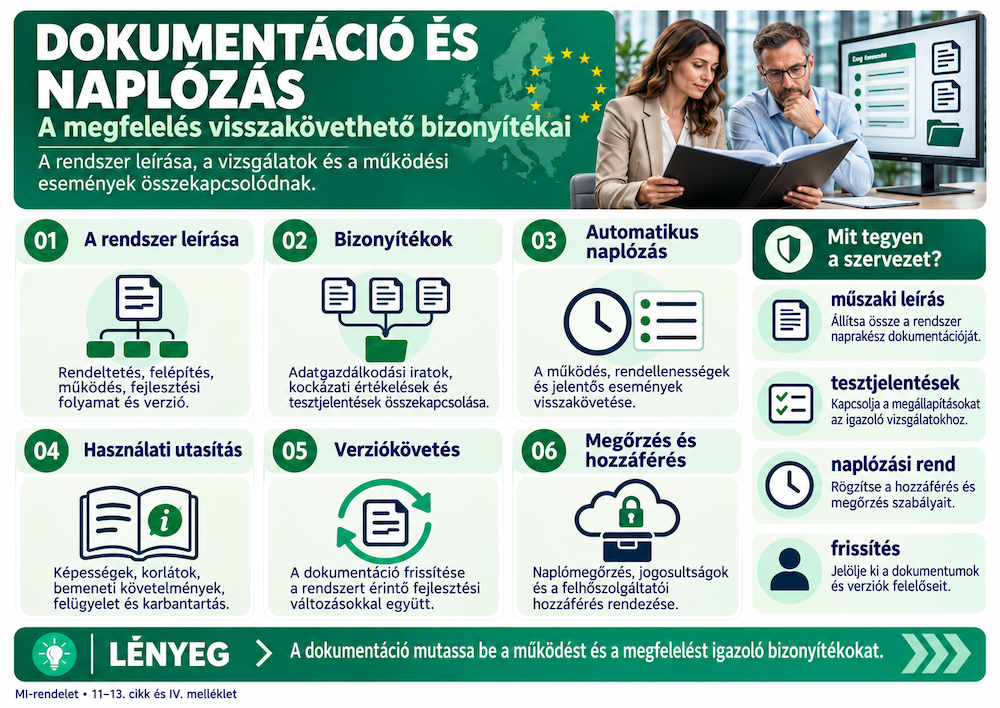
A 11–13. cikk a dokumentációra, a naplózásra és az alkalmazónak nyújtandó információkra állapít meg követelményeket. A szolgáltatónak már a piacra lépés előtt el kell készítenie és később naprakészen kell tartania a műszaki dokumentációt. A IV. melléklet szerint ebből megismerhetőnek kell lennie a rendszer rendeltetésének, architektúrájának, fejlesztésének, adatainak, tesztelésének, teljesítményének, kockázatkezelésének és emberi felügyeletének. A dokumentáció a ténylegesen működő rendszert írja le. Ezt verziókövetéssel és a fejlesztési változásokhoz rendelt frissítési feladatokkal lehet biztosítani (Fazlioglu, 2026; Șerban et al., 2025; TÜV AUSTRIA, 2025, 1–11. pont).
Hirdetés
A 12. cikk alapján a rendszernek alkalmasnak kell lennie az események automatikus naplózására. A naplók terjedelmét és tartalmát a felhasználási célok határozzák meg: a kockázatos helyzetek és jelentős módosítások felismerése, a nyomon követés, az alkalmazói ellenőrzés, az incidensvizsgálat és a hatósági igazolás. A megőrzés a jogszabályi minimumon túl a felhasználási esethez igazodik; a 26. cikk az alkalmazó oldalán az ellenőrzése alatt álló naplóknál főszabály szerint legalább hat hónapos megőrzést ír elő, és a felhőben nyújtott rendszereknél tisztázni kell a naplók feletti rendelkezést. A 13. cikk szerinti használati utasításnak olyannak kell lennie, hogy az alkalmazó megértse a rendszer képességeit, korlátait és biztonságos használatának feltételeit; ki kell térnie a rendeltetésre, a pontosságra, a robusztusságra és kiberbiztonságra, az ismert kockázatokra, a bemeneti adatok követelményeire, az emberi felügyeletre, a karbantartásra és a naplózásra (appliedAI Initiative GmbH, 2025, 38–40. o.; Fazlioglu, 2026; Șerban et al., 2025; Voigt & Hullen, 2024).
Az emberi felügyelet és a műszaki biztonság együtt védi a döntést
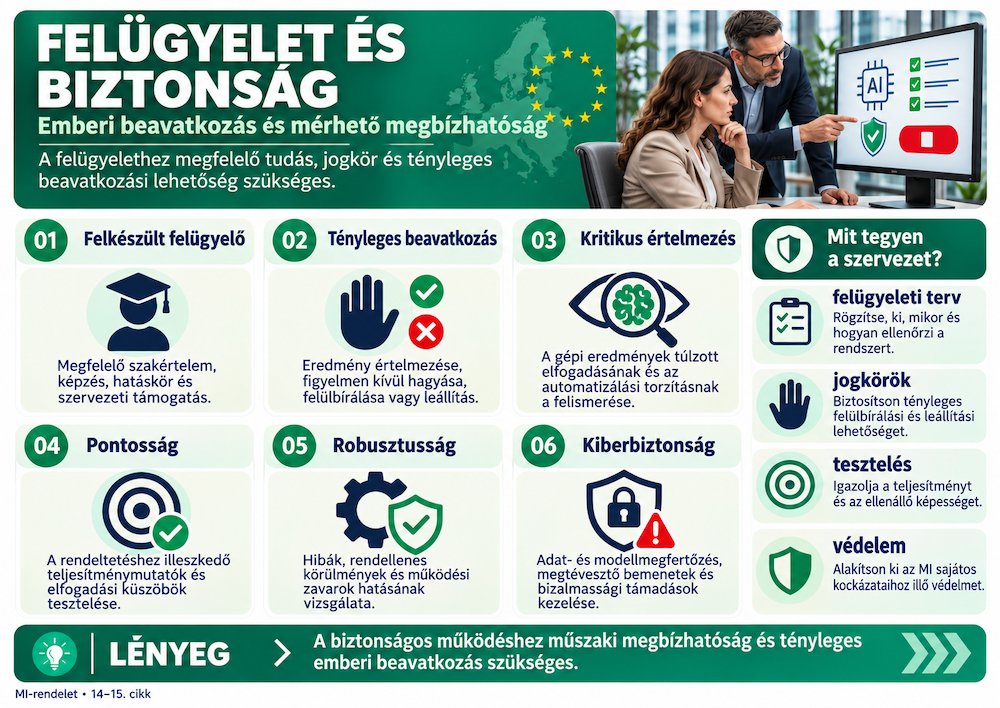
A 14. cikk szerint a nagy kockázatú rendszert úgy kell megtervezni, hogy működése során természetes személyek hatékonyan felügyelhessék. Az emberi felügyeletet (human oversight) a rendszer kockázatához, önállóságához és használati környezetéhez kell igazítani. A kijelölt személynek ismernie kell a képességeket és korlátokat, fel kell ismernie a rendellenességeket, és számolnia kell az automatizálási torzítás (automation bias) veszélyével. Képesnek kell lennie az eredmény értelmezésére, figyelmen kívül hagyására vagy felülbírálására, szükség esetén a rendszer leállítására. A felügyelet megvalósulhat például előzetes jóváhagyással, utólagos felülvizsgálattal vagy folyamatos megfigyeléssel. A választott megoldásnak a konkrét kockázatokhoz kell igazodnia, és tényleges, dokumentálható beavatkozási lehetőséget kell biztosítania (Fazlioglu, 2026; Șerban et al., 2025; Veesommai Sillberg et al., 2026). Az ALTAI önértékelő kérdéssora a felügyelő képzésének, a rendellenes hatások észlelésének és a biztonságos megszakítás lehetőségének ellenőrzéséhez ad gyakorlati szempontokat (High-Level Expert Group on Artificial Intelligence, 2020, 8. o.).
A 15. cikk ehhez a pontosság, a robusztusság és a kiberbiztonság követelményeit kapcsolja. A szolgáltatónak a rendeltetéshez illeszkedő teljesítménymutatókat és elfogadási küszöböket kell meghatároznia, döntését indokolnia, a teljesülést pedig teszteléssel igazolnia. A kiberbiztonsági vizsgálatnak az MI sajátos sérülékenységeire is ki kell terjednie, így az adat- és modellmegfertőzésre, az ellenséges bemenetekre és a titkosságot veszélyeztető támadásokra (European Union Agency for Cybersecurity [ENISA], 2023, 2.1–2.3. pont). A harmonizált szabványokkal még le nem fedett követelményeknél különösen fontos, hogy a megfelelő védelmi szint megválasztása műszakilag és jogilag is alátámasztható legyen (Șerban et al., 2025; Veesommai Sillberg et al., 2026). Az európai MI-szabványosítási munka követéséhez a CEN és a CENELEC közös JTC 21 bizottságának munkaprogramja ad tájékozódási pontot (CEN-CENELEC, é. n.).
A szolgáltató feladatait a minőségirányítási rendszer fogja össze
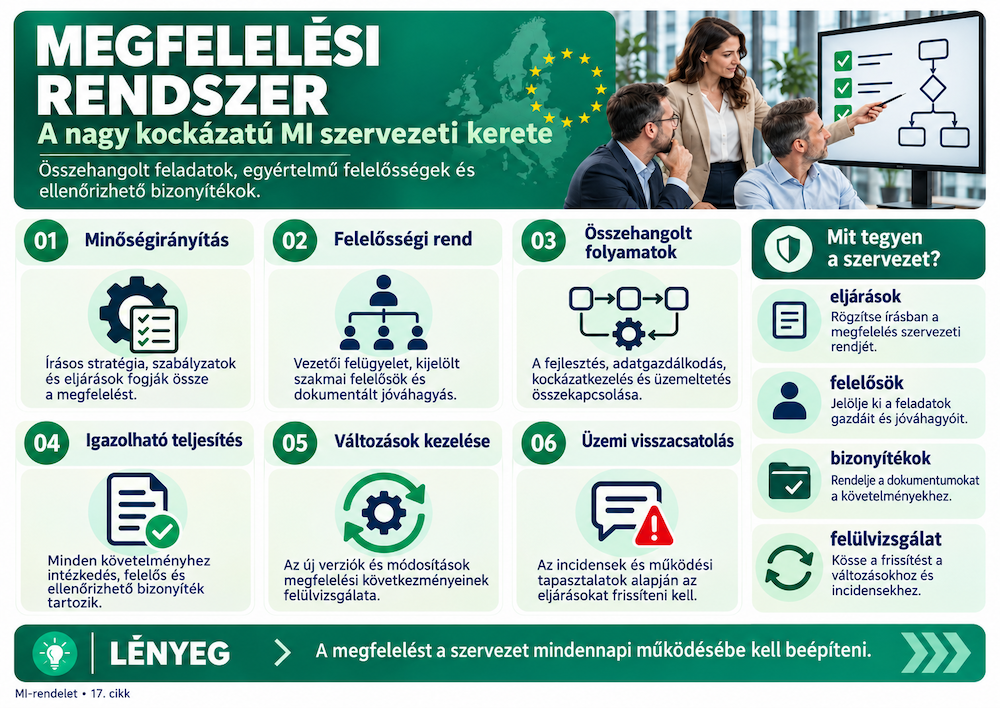
A különálló ellenőrzéseket tartós szervezeti folyamatokba kell rendezni. Ezt szolgálja a 17. cikk szerinti minőségirányítási rendszer (quality management system, QMS), amely írásban rögzíti a megfelelési stratégiát, a fejlesztés és tervezés ellenőrzését, a minőségbiztosítást, a tesztelést és validálást, az adatgazdálkodást, a kockázatkezelést, a nyomon követést, az incidensjelentést, a hatósági kommunikációt, a dokumentumkezelést, az erőforrásokat és a vezetői felelősségeket. A rendszerből megállapíthatónak kell lennie, ki, milyen eljárásban és milyen dokumentumok alapján jár el. Az appliedAI szervezeti modellje ehhez a vezetői koordinációt, a közös fejlesztési eszközöket és az egyes projektek végrehajtását kapcsolja össze (appliedAI Initiative GmbH, 2025, 18–24. o.). Kialakítását ezért már a hiányelemzés során célszerű megkezdeni, hogy a későbbi vizsgálatok és dokumentációs feladatok is ebbe a rendbe illeszkedjenek (Bitkom e. V., 2026, 4.1.9. lépés; Fazlioglu, 2026; Ho-Dac et al., 2025; ISO, 2023).
Az ellátási láncban tisztázni kell a szerepeket és az információátadást
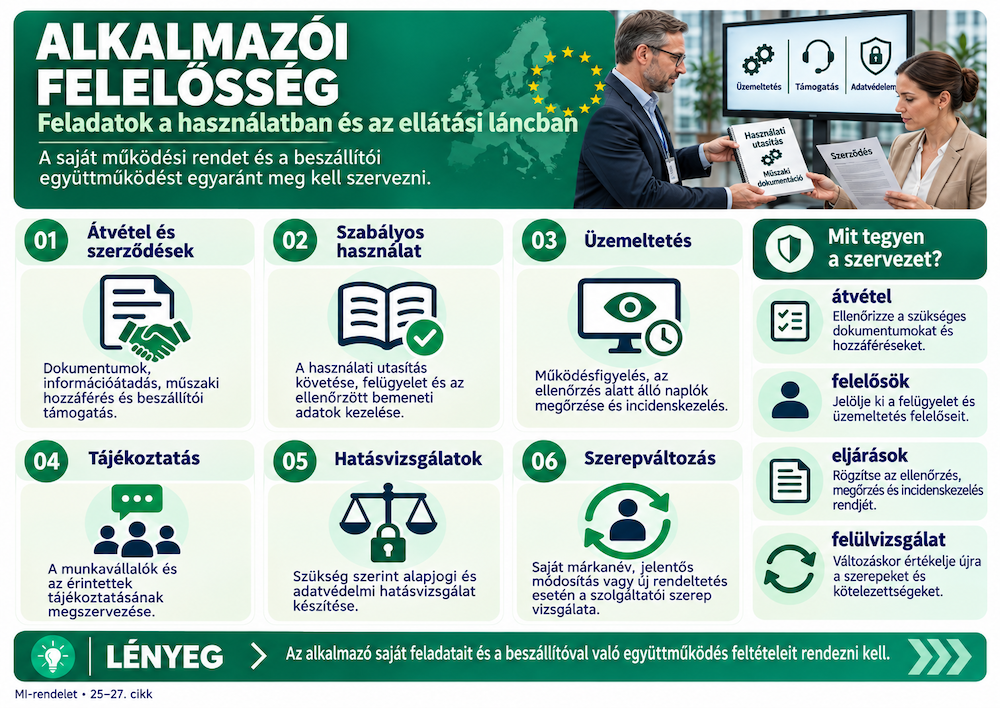
A nagy kockázatú rendszer gyakran több szereplő együttműködéséből jön létre: külső modell, adatszolgáltatás, szoftverkomponens vagy integrátor is része lehet a végterméknek. A 25. cikk ezért külön rendezi az értéklánc felelősségi viszonyait. Ahogyan a 2. rész bemutatta, egy importőr, forgalmazó, alkalmazó vagy más harmadik fél maga is szolgáltatóvá válhat, ha saját nevét vagy védjegyét helyezi a rendszerre, jelentősen módosítja, vagy a rendeltetését nagy kockázatúvá változtatja. A beszállítói szerződésekben ezért rendezni kell a megfeleléshez szükséges információ, a műszaki hozzáférés és a támogatás biztosítását, és rögzíteni, melyik fél melyik kötelezettséget viseli (Fazlioglu, 2026; Șerban et al., 2025). A külső szoftverek és adatok kockázataira a NIST külön ellenőrzési szempontokat ad, amelyek a beszállítói információk értékelését és a későbbi változások kezelését is segítik (National Institute of Standards and Technology [NIST], é. n., GOVERN 6.1–6.2).
Hirdetés
Az alkalmazónak saját megfelelési rendszert kell működtetnie
A rendszer megfelelősége a piacra lépéssel nem zárul le. A 26. cikk jelentős kötelezettségeket ró az alkalmazóra is, amelyek a III. mellékleti felhasználási eseteknél 2027. december 2-től alkalmazandók. Az alkalmazónak a használati utasításnak megfelelő technikai és szervezeti intézkedéseket kell bevezetnie, hozzáértő és felülbírálási jogkörrel rendelkező személyeket kell kijelölnie az emberi felügyeletre, biztosítania kell a bemeneti adatok relevanciáját, ha azokat maga ellenőrzi, az ellenőrzése alatt álló naplókat főszabály szerint legalább hat hónapig meg kell őriznie, és a munkahelyi bevezetés előtt tájékoztatnia kell a munkavállalói képviselőket és az érintett munkavállalókat. Súlyos incidensre vagy kockázatra utaló jel esetén értesítenie kell a szolgáltatót és a piacfelügyeleti hatóságot (Fazlioglu, 2026; Ministry of Economic Affairs, 2025, 17. o.; Rundfunk und Telekom Regulierungs-GmbH [RTR], é. n.; Voigt & Hullen, 2024).
Bizonyos alkalmazóknál alapjogi hatásvizsgálat (fundamental rights impact assessment, FRIA) is társul ehhez. A 27. cikk alapján főként közjogi szerveknek, közszolgáltatást nyújtó egyes magánszervezeteknek, valamint a hitelképesség-értékelésre, illetve élet- és egészségbiztosítási díjszabásra használt III. mellékleti rendszerek alkalmazóinak kell a rendszer első használata előtt értékelniük annak alapjogi hatását. A FRIA dokumentálja az alkalmazási környezetet, az érintett személyeket, az alapjogi kockázatokat, az emberi felügyelet megoldásait és a jogorvoslatokat; ha a kérdések egy része már szerepel a GDPR szerinti adatvédelmi hatásvizsgálatban, a két eljárás összehangolható (Graux et al., 2025; Ho-Dac et al., 2025). A hatásvizsgálat eredményét a bevezetési döntésben is célszerű felhasználni. Az ECNL és a DIHR útmutatója a tervezést, a hatások értékelését és mérséklését, a döntést, valamint a későbbi nyomon követést egységes folyamatban tárgyalja, az érintett csoportok bevonásával (European Center for Not-for-Profit Law [ECNL] & Danish Institute for Human Rights [DIHR], 2025, 9–26. o.).
A megfelelést igazoló dokumentumok összefüggései
A nagy kockázatú rendszerek megfelelését igazoló dokumentumok a következő gyakorlati rendszerezésben hat összefüggő csoportba rendezhetők. A minőségirányítási rendszer (17. cikk) tartalmazza a szabályzatokat, felelősségeket és eljárásokat. A kockázatkezelési feljegyzések (9. cikk) az azonosítás, becslés, értékelés és csökkentés rendszeres elvégzését igazolják. Az adatgazdálkodási iratok (10. cikk) az adatok eredetét, reprezentativitását, a torzítások vizsgálatát és kezelését mutatják be. Ezekre is támaszkodik a IV. melléklet szerinti műszaki dokumentáció, amely a 15. cikk szerinti pontossági, robusztussági és kiberbiztonsági vizsgálatokat is összefogja. Ezt egészítik ki a megfelelőségértékelés és a nyilatkozat iratai, majd a regisztráció, a CE-jelölés és a nyomon követés dokumentumai. A csoportok közötti hivatkozásokból annak is ki kell derülnie, hogy az egyes megállapításokat mely vizsgálat vagy döntés támasztja alá (European Compliance Suite, 2026; Șerban et al., 2025, 24–34. o.; TÜV AUSTRIA, 2025; Veesommai Sillberg et al., 2026).
Az adatlap és a fejlesztésbe épített megfelelés
Az adatkészletenként vezetett strukturált adatlap (datasheet) a 10. cikk szerinti megfelelés egyik gyakorlati eszköze. Rögzíti az adatok eredetét, összetételét, előkészítését, ismert korlátait és a torzításvizsgálat eredményét. Az adatlapot úgy kell elkészíteni, hogy tartalma további szóbeli magyarázat nélkül is értelmezhető legyen. A részletes kialakításhoz Gebru és munkatársai kérdéssora is használható, amely a gyűjtési célt, az összetételt, az előkészítést, a felhasználást és a fenntartást egymással összefüggésben rögzíti (Gebru et al., 2021, 3. fejezet). A fejlesztésbe épített megfelelés (compliance-by-design) keretében a torzításvizsgálat az automatizált teszteléshez kapcsolható, a hozzáférési jogok a munkakörökhöz rendelhetők, a dokumentáció frissítése pedig a verziókezeléshez köthető. Így a kiadás előtt ellenőrizhető, hogy a fejlesztési változások megfelelési következményeit is rendezték-e (Ho-Dac et al., 2025; Veesommai Sillberg et al., 2026). A fejlesztési szakaszokhoz rendelt minőségellenőrzési kérdések kialakításához Wittenbrink és munkatársai útmutatója is módszertani támpontot ad (Wittenbrink et al., 2022, 13–24. o.).
A naplózás céljai és követelményei
A 12. cikk szerinti naplózás követelményeit öt fő cél alapján érdemes meghatározni: a kockázatos helyzetek és jelentős módosítások felismerése, a forgalomba hozatal utáni nyomon követés, az alkalmazói ellenőrzés, a súlyos incidensek kivizsgálása és a hatósági igazolás. A naplózandó eseményeket a kockázati helyzetekből és az ellenőrzési feladatokból érdemes levezetni; ehhez az appliedAI külön munkafolyamatot ad (appliedAI Initiative GmbH, 2025, 35–37. o.). A NIST a működési előzmények és az emberi felülbírálások rögzítését is a visszakövethetőség gyakorlati eszközei közé sorolja (NIST, é. n., MEASURE 2.8). A megőrzési idő a jogszabályi minimumon túl a felhasználási esethez igazodik; az alkalmazó által ellenőrzött naplóknál a 26. cikk főszabály szerint legalább hat hónapot ír elő. Felhőszolgáltatásnál előre rendezni kell a naplók feletti rendelkezést és a hozzáférést, hogy az adatok szükség esetén kinyerhetők legyenek. A naplózási követelményeket a jogi és a műszaki terület közösen alakíthatja ki, a gyűjtött adatok szükségességét és tényleges felhasználhatóságát is mérlegelve (Fazlioglu, 2026; Șerban et al., 2025).
A kockázatkezelés lépései és az intézkedések hierarchiája
A kockázatkezelésben rendszeresen el kell végezni a kockázatok azonosítását, becslését és értékelését, ki kell választani a csökkentő intézkedéseket, majd meg kell ítélni a fennmaradó maradványkockázatot. Az intézkedések sorrendje is lényeges: elsőként a tervezéssel történő kiküszöbölést kell vizsgálni, ezt követik a megfelelő csökkentő és ellenőrzési intézkedések, majd az alkalmazó tájékoztatása a fennmaradó kockázatokról. A maradványkockázat elfogadásához a szervezetnek döntési felelőst és dokumentálási rendet kell meghatároznia. A Fraunhofer vizsgálati módszere az azonosított veszélyt, az alkalmazott minőségi kritériumot, a választott intézkedést és az eredményét igazoló bizonyítékot kapcsolja össze, majd ezek alapján értékeli a fennmaradó kockázatot (Poretschkin et al., 2021, 27–33. o.). A folyamat az ISO 31000 kockázatkezelési és az ISO/IEC 42001 MI-irányítási kereteihez illeszthető, így a már működő vállalati eljárások a rendelet sajátos követelményeivel egészíthetők ki (Ho-Dac et al., 2025; ISO, 2018, 2023; Șerban et al., 2025).
A műszaki dokumentáció fő elemei
A IV. melléklet szerinti műszaki dokumentációnak összefüggő képet kell adnia a rendszerről. Be kell mutatnia annak általános leírását és rendeltetését, a fejlesztési folyamatot és az architektúrát, a tervezési előírásokat és a működés logikáját, továbbá az adatgazdálkodást és az adatkészleteket. Ide tartoznak a pontosságot, robusztusságot és kiberbiztonságot igazoló vizsgálatok, a kockázatkezelés, az emberi felügyelet, a változások és verziók követése, valamint a forgalomba hozatal utáni nyomon követési terv. Az egyes elemeket a melléklet részletes követelményei szerint kell kidolgozni és egymással összekapcsolni. A dokumentációt minden olyan fejlesztési változásnál frissíteni kell, amely az abban foglalt megállapításokat érinti (Fazlioglu, 2026; Șerban et al., 2025). Az összeállításhoz a TÜV AUSTRIA gyakorlati dokumentációs sablonja is használható, amely a rendszer alapadatait a kockázati és tesztelési eredményekkel, a felügyelettel és az életciklus kezelésével kapcsolja össze (TÜV AUSTRIA, 2025, 1–11. pont).
Nagy kockázatú MI-rendszerek ellenőrzőlista
| Ellenőrzési kérdés | Elsődleges felelős | Bizonyíték |
| Működik a rendszer teljes életciklusára kiterjedő kockázatkezelés? | Szolgáltató / kockázatkezelés / megfelelés | Kockázati nyilvántartás |
| Dokumentáltuk az adatok eredetét, minőségét, reprezentativitását és torzításait? | Adatgazdálkodás / gépi tanulás / adatvédelem | Adatgazdálkodási dokumentáció |
| Elkészült és naprakész a IV. melléklet szerinti műszaki dokumentáció? | Szolgáltató / szabályozási terület | Műszaki dokumentáció |
| A rendszer megfelelő automatikus naplózási képességgel rendelkezik? | Műszaki terület / informatika | Naplózási specifikáció |
| Az alkalmazó megkapta a 13. cikk szerinti használati és teljesítményinformációkat? | Szolgáltató / termékfelelős | Használati utasítás |
| Biztosított a tényleges emberi felügyelet és a felülbírálás lehetősége? | Szolgáltató / alkalmazó | Felügyeleti terv |
| Meghatároztuk és teszteltük a pontossági, robusztussági és kiberbiztonsági követelményeket? | Minőségbiztosítás / kiberbiztonság / műszaki terület | Tesztjelentések |
| Működik dokumentált minőségirányítási rendszer és felelősségi rend? | Szolgáltató / minőségirányítás / vezetés | Minőségirányítási dokumentáció |
| Szerződésben rendeztük a beszállítói információátadást és a szerepváltozás kockázatát? | Jogi / beszerzés | Beszállítói szerződés, szerepmátrix |
| Az alkalmazó kialakította saját nyomon követési, felügyeleti és naplómegőrzési eljárását? | Alkalmazó / megfelelés | Üzemeltetési eljárás |
| Vizsgáltuk, szükséges-e alapjogi hatásvizsgálat vagy GDPR szerinti adatvédelmi hatásvizsgálat? | Jogi / adatvédelmi tisztviselő / alkalmazó | Alapjogi hatásvizsgálat / adatvédelmi hatásvizsgálat |
| Meghatároztuk, milyen változás, incidens vagy teljesítményromlás vált ki korrekciót vagy új vizsgálatot? | Termékfelelős / megfelelés | Változás- és incidenskezelési eljárás |
Forrás: saját összeállítás a Bitkom és a RTR gyakorlati útmutatói alapján (Bitkom e. V., 2026, 4.1–4.2. lépés; RTR, é. n.).
Összegzés
A nagy kockázatú rendszer megfelelőségét a teljes életciklus során biztosítani és igazolni kell. A szolgáltató feladata a kockázatok és adatok kezelése, a műszaki dokumentáció és a naplózás kialakítása, az emberi felügyelet, a mérhető teljesítmény és a kiberbiztonság biztosítása. Ezeket a minőségirányítási rendszer fogja össze. Az ellátási láncban tisztázni kell a felelősségeket és az információátadást; az alkalmazónak pedig saját nyomon követési, felügyeleti és adott esetben alapjogi hatásvizsgálati feladatai vannak. A teljesítés formális értékelését és a piacra lépés feltételeit a 4. rész tárgyalja.
Verebics János EU AI Act szabályozásával kapcsolatos összes írása ide kattintva érhető el.
dr. Verebics János, PhD
Irodalomjegyzék
Hivatkozott rendelkezések: MI-rendelet 4a., 9–15., 17., 25–27. cikk; IV. melléklet.
appliedAI Initiative GmbH. (2025). AI Act governance: Best practices for implementing the EU AI Act.
https://www.appliedai.de/en/ai-resources/white-papers/ai-act-governance-best-practices-for-implementing-the-eu-ai-act/
Az Európai Parlament és a Tanács. (2016). Az Európai Parlament és a Tanács (EU) 2016/679 rendelete a természetes személyeknek a személyes adatok kezelése tekintetében történő védelméről (általános adatvédelmi rendelet). Az Európai Unió Hivatalos Lapja, L 119.
https://eur-lex.europa.eu/eli/reg/2016/679/oj
Az Európai Parlament és a Tanács. (2024). Az Európai Parlament és a Tanács (EU) 2024/1689 rendelete (2024. június 13.) a mesterséges intelligenciára vonatkozó harmonizált szabályok megállapításáról (a mesterséges intelligenciáról szóló rendelet). [Egységes szerkezetbe foglalt szöveg, 2026. július 27.] Az Európai Unió Hivatalos Lapja.
https://eur-lex.europa.eu/legal-content/HU/TXT/?uri=CELEX:02024R1689-20260727
Az Európai Parlament és a Tanács. (2026). Az Európai Parlament és a Tanács (EU) 2026/1744 rendelete a mesterséges intelligenciáról szóló rendelet végrehajtásának egyszerűsítéséről (digitális omnibusz). Az Európai Unió Hivatalos Lapja.
https://eur-lex.europa.eu/eli/reg/2026/1744/oj
Bitkom e. V. (2026). Umsetzungsleitfaden zur KI-Verordnung: Compliance in der Praxis – Schritt für Schritt (Version 2.0).
https://www.bitkom.org/Bitkom/Publikationen/Umsetzungsleitfaden-zur-KI-Verordnung
Bundesamt für Sicherheit in der Informationstechnik. (2025a). QUAIDAL: Grundlagen & Methodik.
https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/KI/QUAIDAL_A_Grundlagen.pdf?__blob=publicationFile&v=5
Bundesamt für Sicherheit in der Informationstechnik. (2025b). QUAIDAL: Katalog für Maßnahmen & Metriken/Methoden.
https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/KI/QUAIDAL_C_Qualitaetsmassnahmen.pdf?__blob=publicationFile&v=4
CEN-CENELEC. (é. n.). Artificial intelligence. Letöltés dátuma: 2026. november 8.
https://www.cencenelec.eu/areas-of-work/cen-cenelec-topics/artificial-intelligence/
European Center for Not-for-Profit Law, & Danish Institute for Human Rights. (2025). A guide to fundamental rights impact assessments (“FRIA”): Under the EU Artificial Intelligence Act.
https://ecnl.org/sites/default/files/2025-12/ECNL%20DIHR%20Guide%20to%20FRIA%20Dec%202025.pdf
European Compliance Suite. (2026). EU AI Act field manual: Provable compliance, audit-ready evidence, and the post-omnibus rules of the game. EuroGRC OÜ.
https://europeancompliancesuite.com/eu-ai-act-book/
European Union Agency for Cybersecurity. (2023). Multilayer framework for good cybersecurity practices for AI.
https://www.enisa.europa.eu/publications/multilayer-framework-for-good-cybersecurity-practices-for-ai
Fazlioglu, M. (2026, október 20). EU AI Act compliance matrix. International Association of Privacy Professionals.
https://iapp.org/resources/article/eu-ai-act-compliance-matrix
Gebru, T., Morgenstern, J., Vecchione, B., Vaughan, J. W., Wallach, H., Daumé III, H., & Crawford, K. (2021). Datasheets for datasets (arXiv:1803.09010v8). arXiv.
https://doi.org/10.48550/arXiv.1803.09010
Graux, H., Garstka, K., Murali, N., Cave, J., Botterman, M., & Pellegrin, J. (2025). Interplay between the AI Act and the EU digital legislative framework. European Parliament.
https://doi.org/10.2861/4863883
High-Level Expert Group on Artificial Intelligence. (2020). The assessment list for trustworthy artificial intelligence (ALTAI) for self assessment. European Commission.
https://doi.org/10.2759/002360
Ho-Dac, M., Pellegrini, C., & Long, B. (Eds.). (2025). The academic guide to AI Act compliance. University of Artois & Lyon Catholic University.
https://doi.org/10.2139/ssrn.5775382
International Organization for Standardization. (2018). Risk management—Guidelines (ISO Standard No. 31000:2018).
https://www.iso.org/standard/31000
International Organization for Standardization. (2023). Information technology—Artificial intelligence—Management system (ISO/IEC Standard No. 42001:2023).
https://www.iso.org/standard/42001
Ministry of Economic Affairs. (2025). AI Act guide (Version 1.1). Government of the Netherlands.
https://www.government.nl/documents/2025/09/04/ai-act-guide
National Institute of Standards and Technology. (é. n.). NIST AI RMF playbook. Letöltés dátuma: 2026. november 8.
https://airc.nist.gov/airmf-resources/playbook/
Poretschkin, M., Schmitz, A., Akila, M., Adilova, L., Becker, D., Cremers, A. B., Hecker, D., Houben, S., Mock, M., Rosenzweig, J., Sicking, J., Schulz, E., Voss, A., & Wrobel, S. (2021). KI-Prüfkatalog: Leitfaden zur Gestaltung vertrauenswürdiger Künstlicher Intelligenz (1. Aufl.). Fraunhofer IAIS.
https://www.iais.fraunhofer.de/content/dam/iais/publikationen/studien-und-whitepaper/2021/ki-pruefkatalog/202107_KI-Pruefkatalog.pdf
Rundfunk und Telekom Regulierungs-GmbH. (é. n.). Betreiberverpflichtungen. Letöltés dátuma: 2026. november 8.
https://www.rtr.at/rtr/service/ki-servicestelle/ai-act/Betreiberverpflichtungen.de.html
Șerban, A., Rovilos, V., & Demetzou, K. (2025). Conformity assessments under the EU AI Act: A step-by-step guide. Future of Privacy Forum & OneTrust.
https://fpf.org/wp-content/uploads/2025/04/OT-comformity-assessment-under-the-eu-ai-act-WP-1.pdf
TÜV AUSTRIA. (2025). Best practice Leitfaden: Technische Dokumentation (Version 1.3).
https://www.rtr.at/rtr/service/ki-servicestelle/Technical-Documentation_GER_v1.3.pdf
Veesommai Sillberg, C., Kemell, K.-K., Sillberg, P., Saari, M., Harjuveteläinen, K., Waseem, M., & Abrahamsson, P. (2026). Navigating compliance: Strategic guidance for SMEs under the EU AI Act. Springer.
https://doi.org/10.1007/978-3-032-15207-7
Voigt, P., & Hullen, N. (2024). Handbuch KI-Verordnung: FAQ zum EU AI Act. Springer.
https://doi.org/10.1007/978-3-662-69571-5
Wittenbrink, N., Kraus, T., Demirci, S., & Straub, S. (2022). Leitfaden für das Qualitätsmanagement bei der Entwicklung von KI-Produkten und -Services. Institut für Innovation und Technik.
https://www.iit-berlin.de/wp-content/uploads/2023/01/2022_12_20_Leitfaden_Qualitaetsmanagement_Titel.pdf